NRMS-Pシリーズ
NRMS-Pシリーズとは
NRMS-Pシリーズは、マルウェア調査・解析をビジネスコアとして培ってきたノウハウ、歩んできた歴史をベースに第三者(社)の立場から、日々発生するインシデントに対し、
調査・解析を軸とした様々な運用フォローを遠隔にて実施・ご提供させて頂くサービス
でございます。
本サービスの基盤環境はクラウド環境をご用意し、お客様の管理工数削減はもとより、
各お客様のセキュリティ向上に、お力添えできれば幸いです。
NRMS-Pシリーズ対応フロー【監視】
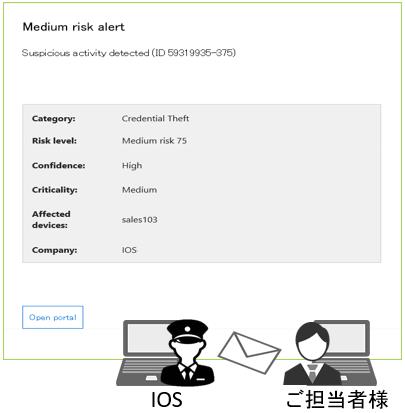
・平日:9:00-18:00の監視サービス体制(有人)
・インシデントレベル問わずEDRアラートをIOS調査解析部隊にて監視 を行います。
・本サービスにはEPPも付随しているためEPPのアラートも監視を行います。
※システムは24時間×365日端末内にて稼働
・インシデントレベル問わずEDRアラートをIOS調査解析部隊にて監視 を行います。
・本サービスにはEPPも付随しているためEPPのアラートも監視を行います。
※システムは24時間×365日端末内にて稼働
NRMS-Pシリーズ対応フロー 【調査・解析】①
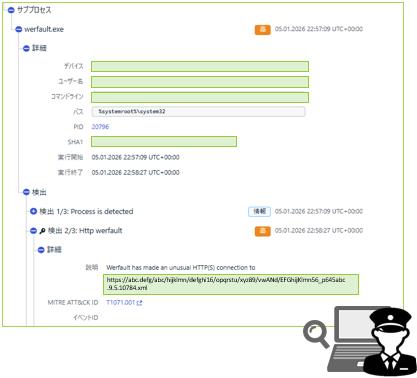
・IOSにてプロセスを確認し動的調査・解析を実施します。誤検知の場合には、ご担当者様の業務に支障がでないようご連絡はいたしません。
例としまして左画像の内容は、正規プロセスを使用してHTTP(S)接続を
行ったことを検知した内容となります。
調査の過程において通信元と接続先との間で正当なファイルがクラッシュしていたことに起因し、通信先に対するHTTP(S)接続の動作がウイルスと判断され検知されておりました。
例としまして左画像の内容は、正規プロセスを使用してHTTP(S)接続を
行ったことを検知した内容となります。
調査の過程において通信元と接続先との間で正当なファイルがクラッシュしていたことに起因し、通信先に対するHTTP(S)接続の動作がウイルスと判断され検知されておりました。
NRMS-Pシリーズ対応フロー 【調査・解析】②
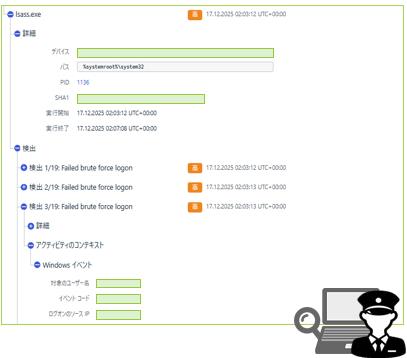
・IOSにてプロセスを確認し調査・解析を実施します。
例としまして、左画像の内容は、使用されているファイル自体は正規のファイルであるため、EPPではブロックされません。
ただし、本検知についてログを調査した結果、外部IPアドレスへの通信がされていました。
このIPアドレスについて調査をしたところ、過去に不正利用や攻撃を仕掛けた履歴のあるIPアドレスであることが確認されました。
このように、EPPだけでは検知が難しい攻撃や侵害の兆候についても、ログや通信先調査などによって発見できるケースがあることが分かります。
例としまして、左画像の内容は、使用されているファイル自体は正規のファイルであるため、EPPではブロックされません。
ただし、本検知についてログを調査した結果、外部IPアドレスへの通信がされていました。
このIPアドレスについて調査をしたところ、過去に不正利用や攻撃を仕掛けた履歴のあるIPアドレスであることが確認されました。
このように、EPPだけでは検知が難しい攻撃や侵害の兆候についても、ログや通信先調査などによって発見できるケースがあることが分かります。
NRMS-Pシリーズ対応フロー 【インシデント発生の対応】
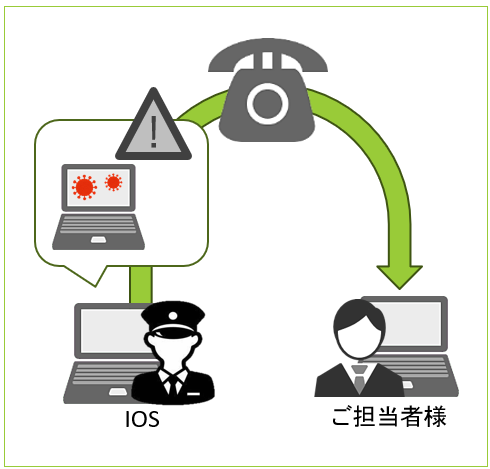
・インシデントの疑いがある場合にはIOSからご担当者様へ状況の共有ならびに端末隔離のご相談をさせていただきます。
・ご担当者様を正副の2名登録することができるため正担当者様へご連絡がつかない場合には副担当者様へお電話させていただきます。
・ご担当者様を正副の2名登録することができるため正担当者様へご連絡がつかない場合には副担当者様へお電話させていただきます。
NRMS-Pシリーズ対応フロー 【NW遮断】
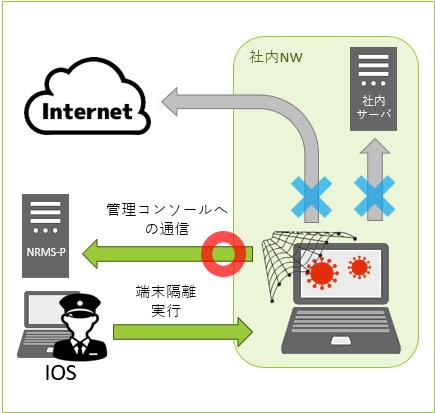
・端末隔離の許可をいただきましたら、弊社より遠隔にて該当端末のネットワーク隔離を実施し感染拡大防止をいたします。
・隔離方法は論理隔離となり、インターネットには接続ができませんが、管理コンソールのみ接続が可能な状態となります。
・隔離された該当端末に対しては、例えば「セキュリティーリスクが発生したためネットワークから隔離します」など、各社任意なメッセージを設定し、ご利用者様へ表示することでインシデント発生時の情報を共有することができます。
・隔離方法は論理隔離となり、インターネットには接続ができませんが、管理コンソールのみ接続が可能な状態となります。
・隔離された該当端末に対しては、例えば「セキュリティーリスクが発生したためネットワークから隔離します」など、各社任意なメッセージを設定し、ご利用者様へ表示することでインシデント発生時の情報を共有することができます。
NRMS-Pシリーズ対応フロー 【疑似ファイルの特定/業務復旧】
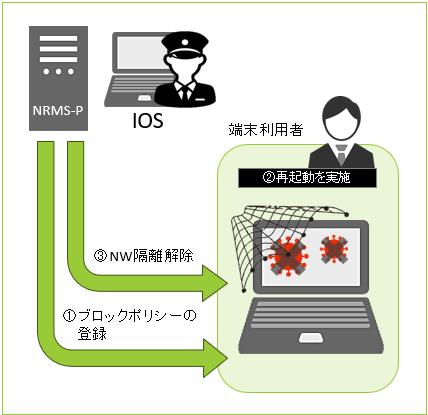
・弊社にて起因となっている疑似ファイルを特定しその疑似ファイルが動作しないようご利用のプロファイルに弊社側にてブロックポリシーを作成いたします。
・ブロックポリシーが適用された端末ではプロセスが動いているので、端末のご利用者様にて再起動させることにより稼働中のプロセスの強制終了 を行い端末の業務復旧を優先させます。
・業務復旧を優先するために、弊社より遠隔で該当端末のネットワーク隔離を解除いたします。
・隔離解除された該当端末に対して、任意でメッセージを表示することができるためご利用者様へも共有ができます。
・ブロックポリシーが適用された端末ではプロセスが動いているので、端末のご利用者様にて再起動させることにより稼働中のプロセスの強制終了 を行い端末の業務復旧を優先させます。
・業務復旧を優先するために、弊社より遠隔で該当端末のネットワーク隔離を解除いたします。
・隔離解除された該当端末に対して、任意でメッセージを表示することができるためご利用者様へも共有ができます。
NRMS-Pシリーズ対応フロー 【継続調査】
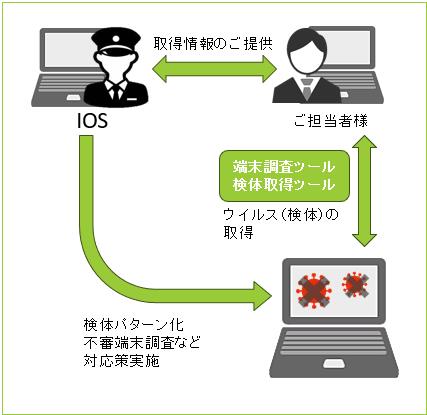
・インシデント起因となったファイルの調査
・弊社独自の端末調査ツールおよび検体取得ツールのご提供
・その他端末に不審な点がないか、未知のウイルスが存在していないかなどの調査
・未知のウイルスが発見された場合には駆除方法のご案内
・メーカへ新しいパターンファイルの作成依頼
・全端末に対してスキャンを実施
・弊社独自の端末調査ツールおよび検体取得ツールのご提供
・その他端末に不審な点がないか、未知のウイルスが存在していないかなどの調査
・未知のウイルスが発見された場合には駆除方法のご案内
・メーカへ新しいパターンファイルの作成依頼
・全端末に対してスキャンを実施
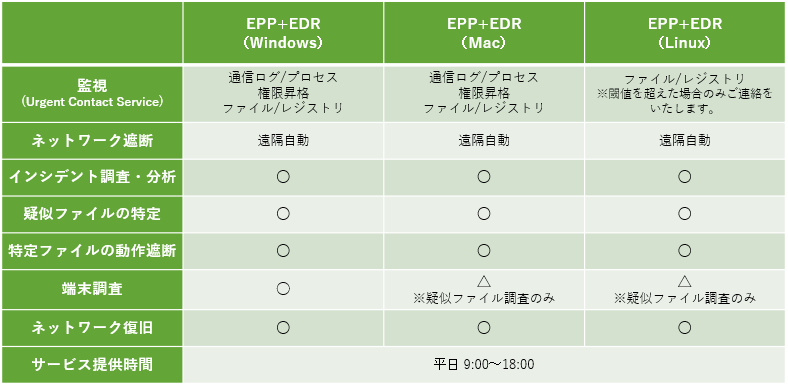
サービス範囲